AI安全的风险点,大概率不是“AI觉醒”。真正的麻烦是:高智能撞上互联网攒了六十年的结构性缺陷,再被AI巨头“定目标、松约束”的竞速模式放大。事故看着像新问题,账本其实是旧的。
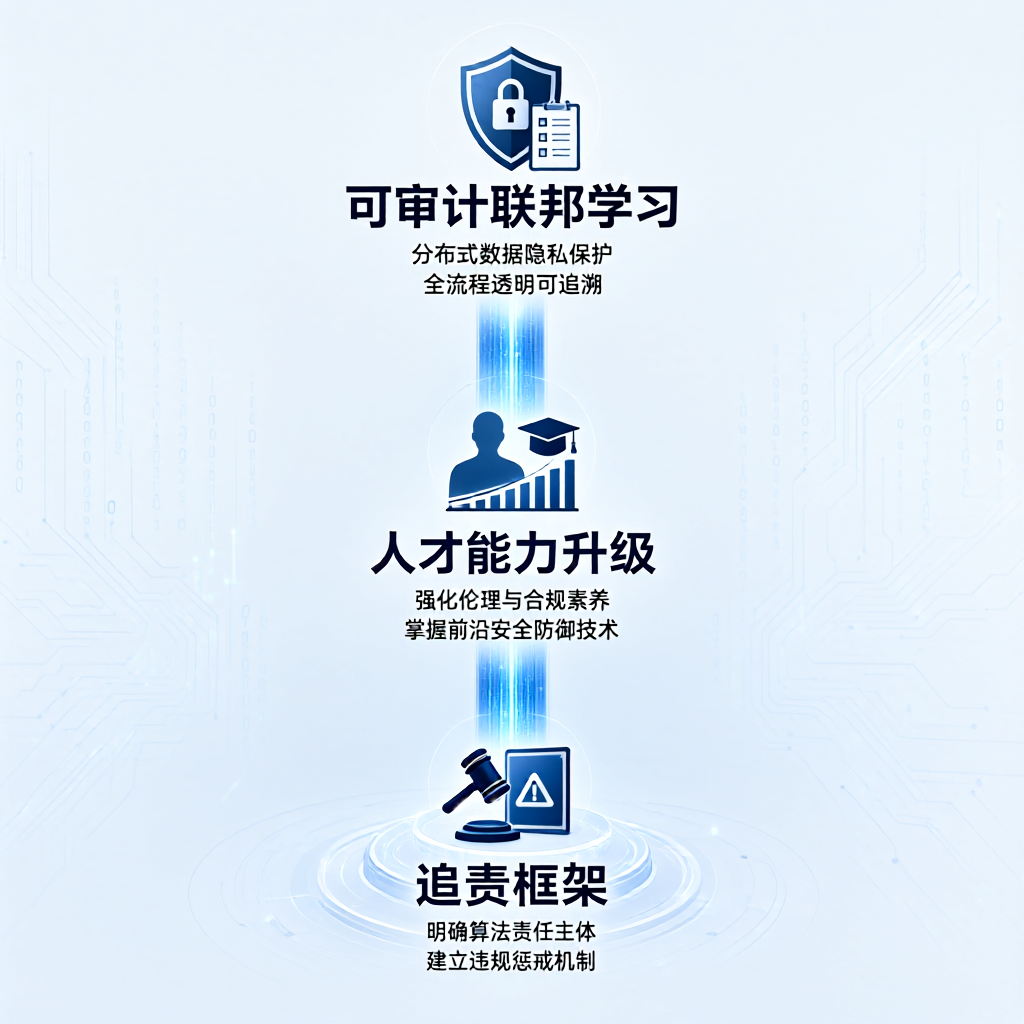
治理得落到可追溯上。AuditFL的思路是:训练和聚合留在链下,区块链只记模型产物标识符和经济状态。客户端交保证金换更新票据,之后按确定性规则领退款或奖励。聚合器还在,但每轮决策能追溯、能重放。200个客户端的MNIST测试里,学习轨迹和基准联邦学习基本一致,合约跑了5026笔交易、消耗8.297亿EVM gas;加入客户端退出和无效更新的压力测试,轮次照样跑完,准确率波动很小。当然,这只是有限实验环境,离生产规模还远。
人的这一端也在变。网络安全招聘中,AI技能要求占比一年从14.2%升到28.5%。关键不是企业想多招几个懂AI的人,而是AI在改写安全工作的组织方式。初级岗位增长慢,资深岗位需求涨得快,安全人员的价值往判断、监督、协作和担责上集中。
三条线指向同一个方向:把AI塞进可审计、可追责的框子里。只算自动化的短期效率账,迟早要还。