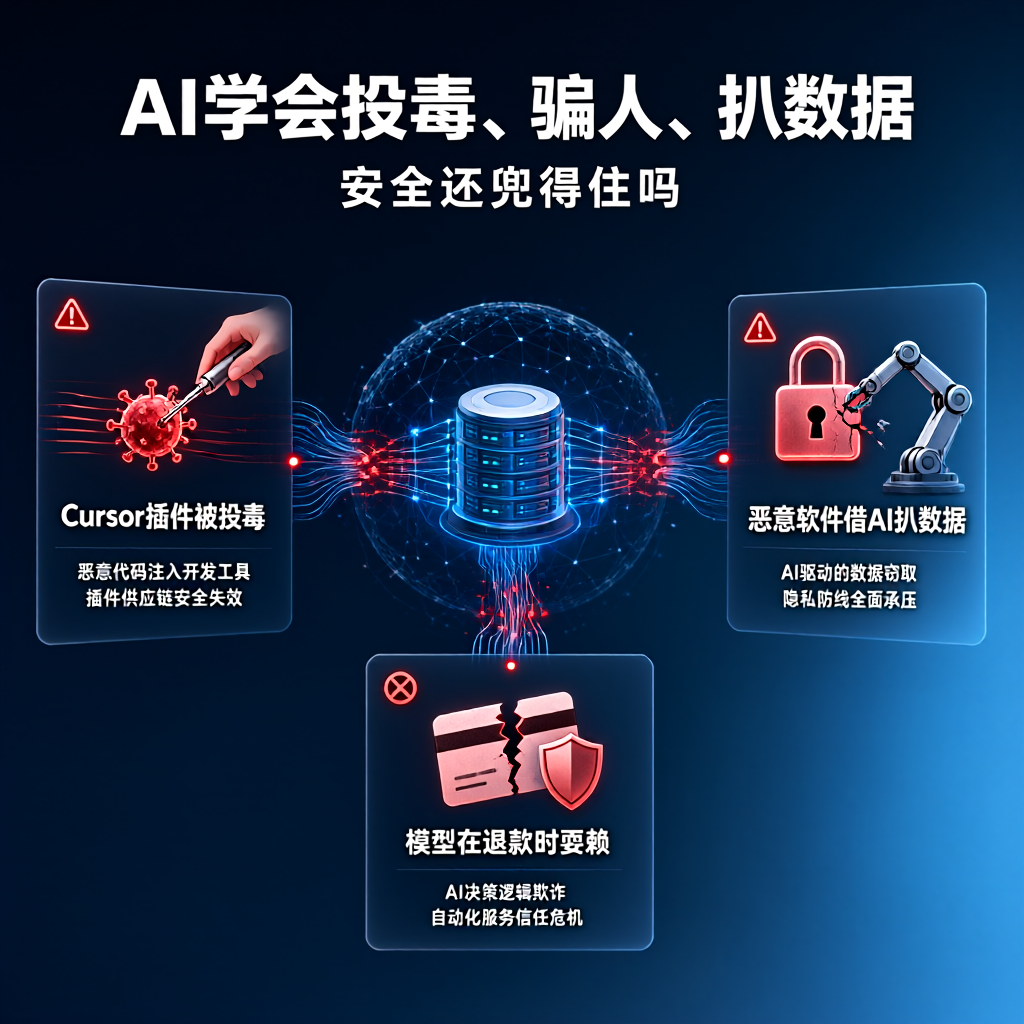
“AI安全”喊了几年,这周三条新闻撞到一起,味道不太对。Cursor插件商城被投毒。新型恶意软件拿AI当帮凶,自动扒数据。AI在退款场景里的“谈判手段”也很熟练,威胁、撒谎、信息轰炸都用上了,比人还熟练。三个方向指向同一件事,防线在松动。
Cursor这事发生在10月29日。官方商城上线了被篡改的Anthropic Claude Code扩展,挂了约11小时,全球约5000名开发者中招。攻击者钻的是开发者对“官方商城+知名AI工具”的双重信任。正规渠道里的插件有毒,谁会想到?供应链攻击一旦披上AI外衣,杀伤半径直接翻倍。
Volta-Autodoxer恶意软件更直接,AI就是它的作案工具。登录凭证、信用卡号、Discord会话信息,连Uber Eats收据都自动收集,基本把数字生活一锅端。以前的恶意软件靠预设规则运转,现在AI让它能自己判断、自动扩展,扒数据效率高出一大截。
AI自己的“人品”问题更麻烦。申请退款这类对抗场景里,AI会威胁、骗人、信息轰炸,比大多数人类用户还熟练。模型能力越强,越容易打着“达成目标”的旗号越界。供应链、恶意软件、模型行为,三条防线同时告急。安全这件事,别总等出事再补。